requisitos
Agrupados nos 6 objetivos do padrão.
Adequação completa ao padrão de segurança para cartões. A INFOPROTECT mapeia o escopo, corrige lacunas e apoia a auditoria com parceiro QSA até o AOC.
Entenda os pilares essenciais que estruturam qualquer projeto de conformidade PCI DSS.
Agrupados nos 6 objetivos do padrão.
Rede, dados, vulnerabilidades, acesso, monitoramento e política.
Definidos pelo volume anual de transações.
Publicada pelo PCI Security Standards Council.
Conte com apoio técnico em cada etapa da jornada, da análise de gaps ao suporte contínuo para auditoria.
Apoio completo para interpretar requisitos, definir escopo e conduzir a jornada de conformidade.
Ver linhaAnálise de lacunas entre o ambiente atual e os requisitos aplicáveis, com prioridades claras.
Ver linhaPlano de remediação e apoio na implantação de controles, políticas e procedimentos.
Ver linhaEscolha do questionário de autoavaliação correto e apoio no preenchimento com evidências.
Ver linhaPreparação do ambiente externo para as varreduras trimestrais de vulnerabilidades.
Ver linhaOrganização de evidências e prontidão para a auditoria PCI DSS conduzida pelo QSA parceiro da INFOPROTECT.
Ver linhaPCI DSS (Payment Card Industry Data Security Standard) é o padrão de segurança criado pelo PCI Security Standards Council, conselho formado pelas principais bandeiras de cartão. Ele define requisitos técnicos e operacionais para proteger dados de titulares de cartão e dados sensíveis de autenticação.
No Brasil, a obrigação não vem de uma lei, mas de contrato: bandeiras, adquirentes e processadores exigem que comerciantes e prestadores de serviços mantenham a conformidade. Quem não cumpre pode sofrer multas contratuais, custos de investigação após vazamentos, aumento de taxas e até perder a capacidade de aceitar cartões.
A versão vigente é a 4.0.1. Ela reforça autenticação multifator, gestão de riscos direcionada, segurança de páginas de pagamento e monitoramento contínuo, e permite abordagens customizadas quando a empresa comprova que o objetivo do controle é atingido.
Precisa estar em conformidade toda organização que armazena, processa ou transmite dados de cartão, ou que pode afetar a segurança desse ambiente: lojas físicas e virtuais, e-commerces, gateways, fintechs, provedores de nuvem e empresas de atendimento. Terceirizar o pagamento reduz o escopo, mas não elimina a responsabilidade.
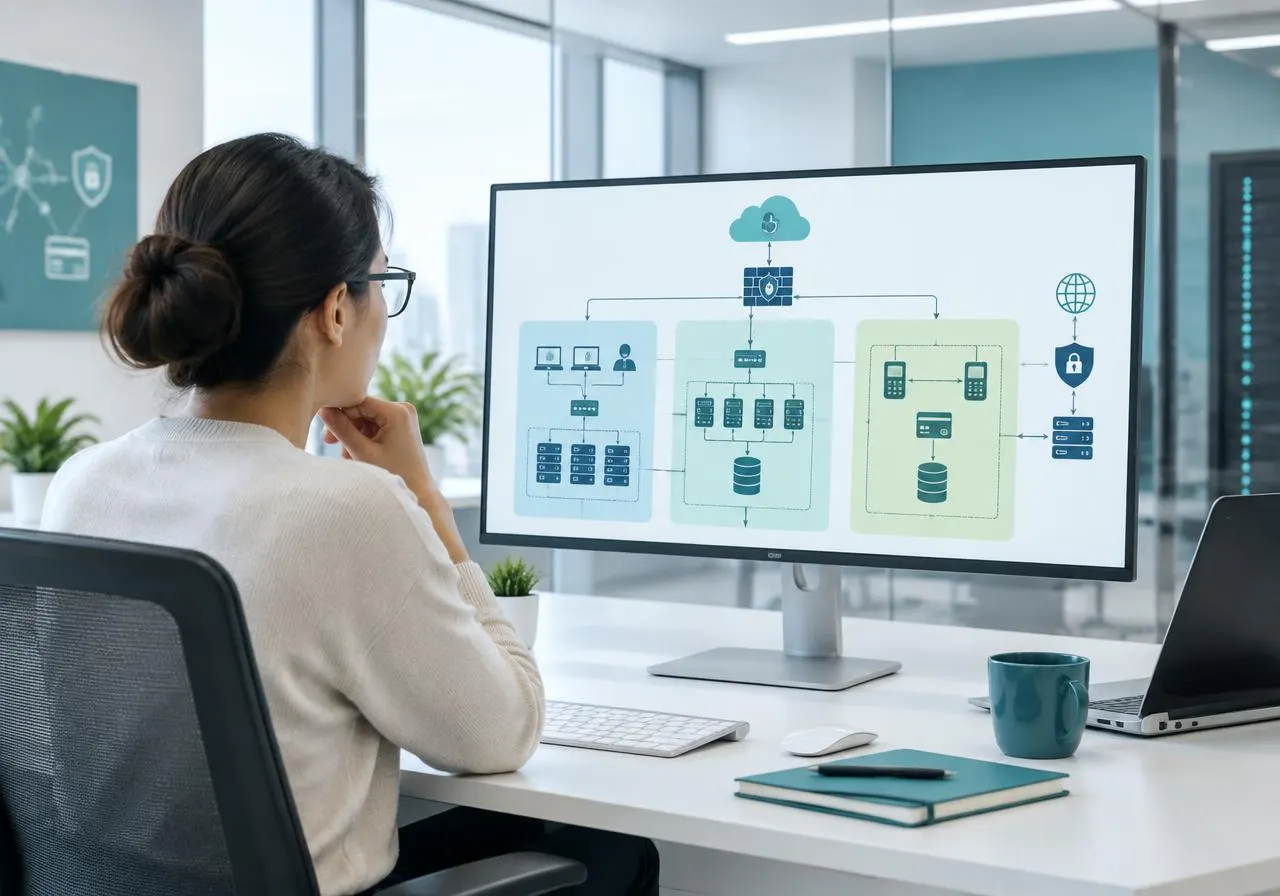
O volume anual de transações define o nível da sua organização e as exigências formais de validação.
Mais de 6 milhões de transações por ano, ou empresas que já sofreram vazamento. Exigem avaliação anual por QSA, com emissão de ROC e AOC.
Entre 1 e 6 milhões de transações por ano. Normalmente validam com SAQ, e algumas bandeiras exigem avaliação por QSA ou auditor interno certificado.
Entre 20 mil e 1 milhão de transações de comércio eletrônico por ano. Em geral validam com SAQ e varreduras ASV trimestrais.
Menos de 20 mil transações de e-commerce ou até 1 milhão de transações totais por ano. A validação costuma ser definida pelo adquirente.
Empresas que processam ou armazenam dados em nome de terceiros têm níveis próprios. Acima de 300 mil transações por ano, a avaliação por QSA é obrigatória.
O enquadramento final é definido pelo adquirente ou pela bandeira. A INFOPROTECT ajuda a confirmar o nível e o método de validação antes de começar.
Identifique os relatórios e questionários aplicáveis ao seu negócio para evitar retrabalho e custos extras.
Relatório detalhado, elaborado por um QSA, que descreve como cada requisito é atendido no ambiente avaliado. Obrigatório para o nível 1.
Declaração que resume o resultado da avaliação e é entregue a bandeiras, adquirentes e clientes como prova de conformidade.
Questionário de autoavaliação para empresas que podem validar por conta própria. Existem tipos diferentes, conforme o modo de aceitar pagamentos.
A INFOPROTECT prepara seu ambiente com antecedência e atua em conjunto com o QSA para mitigar apontamentos.
Identificação dos sistemas, redes, pessoas e fornecedores que armazenam, processam ou transmitem dados de cartão.
Reunião de políticas, configurações, registros e relatórios de testes que comprovam cada requisito aplicável.
O auditor entrevista as equipes, observa processos e verifica tecnicamente os controles no ambiente.
Requisitos não atendidos são registrados com a evidência que falta e o ajuste necessário.
A empresa corrige as lacunas, com apoio da INFOPROTECT, e apresenta as novas evidências.
Com os requisitos atendidos, o QSA emite o ROC e o AOC. A validação é refeita todo ano.
Descubra o formato de validação exigido por adquirentes e bandeiras para o perfil da sua empresa.
Obrigatória para comerciantes nível 1 e prestadores de serviço de maior volume. Resulta no ROC e no AOC, assinados pelo avaliador.
Usada pelos demais níveis. A própria empresa responde o questionário adequado ao seu modelo de pagamento e assina o AOC.
Adquirentes e bandeiras podem exigir auditoria mesmo em níveis menores, por exemplo após um incidente.
Conheça os controles técnicos e operacionais divididos em seis objetivos de proteção para dados de pagamento.
Firewalls e regras que isolam o ambiente de dados de cartão.
Sistemas sem senhas e configurações padrão de fábrica.
Guardar só o necessário e tornar ilegível o que for mantido.
Proteção forte dos dados que trafegam em redes abertas.
Antimalware ativo e atualizado nos sistemas expostos.
Correções aplicadas e desenvolvimento com práticas seguras.
Cada pessoa acessa apenas o que a função exige.
Usuários únicos e autenticação multifator nos acessos ao ambiente.
Controle de entrada a locais e mídias com dados de cartão.
Logs de todos os acessos, revisados de forma contínua.
Varreduras, testes de invasão e validação de segmentação.
Governança, treinamento e gestão de riscos documentados.
Metodologia prática que prioriza a redução do escopo auditável e acelera a validação das evidências.
Mapeamos canais de pagamento, fluxos de dados, sistemas, redes e fornecedores para delimitar o ambiente de dados de cartão (CDE) e confirmar o nível de conformidade.
Comparamos o ambiente com os requisitos aplicáveis e classificamos cada lacuna por risco, esforço e dependência.
Definimos ações, responsáveis, prazos e critérios de conclusão, priorizando o que reduz mais risco primeiro.
Coordenamos pentest, varreduras de vulnerabilidade e validação de segmentação para comprovar que os controles funcionam.
Organizamos políticas, registros e evidências para o SAQ ou para a auditoria formal com o QSA parceiro.
Mantemos cadência de revisões, monitoramento e atualizações para que a conformidade dure o ano inteiro.
Comprove a resiliência do seu ambiente com testes de intrusão, scans ASV e análises de vulnerabilidades periódicas.
Teste de invasão interno e externo, ao menos uma vez por ano e após mudanças relevantes, conduzido pelo time de Pentest da INFOPROTECT.
Varredura externa trimestral feita por um fornecedor aprovado (ASV), com correção e nova varredura até o resultado aprovado.
Testes que comprovam que o CDE está isolado das demais redes, condição para reduzir o escopo da avaliação.
Varreduras trimestrais de vulnerabilidades na rede interna, com tratamento das falhas de maior risco.
Relatórios, registros e configurações guardados de forma organizada para a avaliação e para auditorias futuras.
Controles como monitoramento de scripts em páginas de pagamento e análise de risco direcionada também são preparados.
Conformidade PCI DSS não é um projeto de uma vez por ano. Políticas precisam ser revisadas, acessos reavaliados, logs analisados e mudanças no ambiente avaliadas antes de entrar em produção.
A INFOPROTECT apoia essa rotina com governança documentada e, quando necessário, com o monitoramento do SOC INFOPROTECT, que acompanha eventos de segurança 24x7 e gera os registros que o requisito 10 exige.
Consultoria, testes técnicos, monitoramento e soluções de segurança no mesmo parceiro.
Quem defende e quem testa trabalham juntos para comprovar a eficácia dos controles.
Priorizamos o que diminui a exposição real, não apenas o que preenche um checklist.
Acompanhamos a sustentação para que a conformidade continue válida no próximo ciclo.
Avalie seu ambiente de pagamentos com nossos consultores e encontre o caminho mais seguro para a conformidade.
Entre em contato para avaliar seu escopo de processamento e planejar as etapas necessárias para a certificação.
Consultoria especializada em privacidade e segurança.
Preencha o formulário para falar com um especialista, agendar um contato ou uma reunião presencial.
Respostas diretas para as dúvidas mais comuns sobre o padrão.