NÍVEL 01
SOC Alarmista
SIEM como serviço com observabilidade 24x7 e o raiis.ai validando falsos positivos automaticamente.
O Security Operations Center da INFOPROTECT monitora sua empresa dia e noite, com SIEM como serviço e especialistas que agem em cada incidente. Operação MSSP sob medida, certificada em PCI DSS, para Brasil e LATAM.
 SOC Certificado
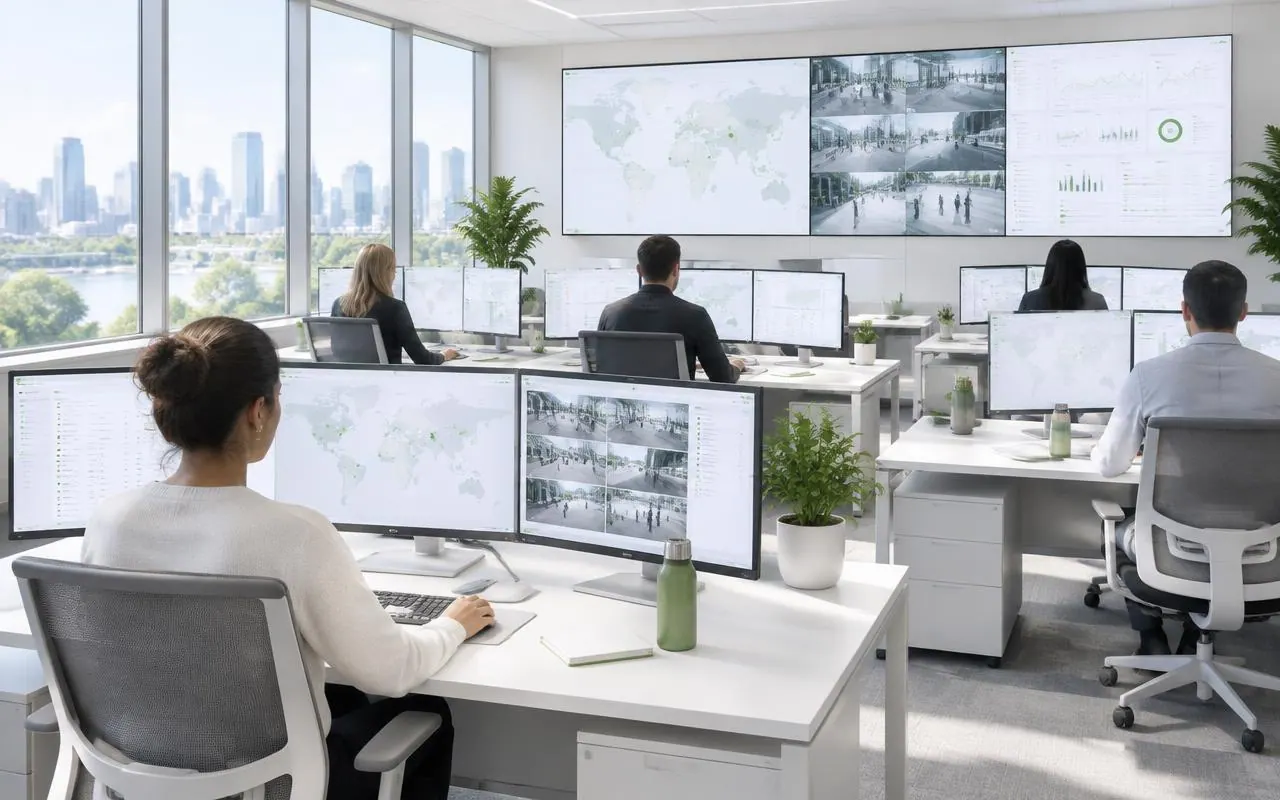
SIEM como serviço com observabilidade 24x7 e o raiis.ai validando falsos positivos automaticamente.
Nosso time recebe os alertas, faz a triagem com validação humana e monitora 24x7.
Investigação do nosso lado: contexto, correlação de eventos e recomendação de resposta.
A INFOPROTECT atua 100% como sua área de cibersegurança, gerenciando N1, N2 e N3.
Especialistas do mais alto escalão atuando em incidentes graves, com resposta forense.
PREENCHA O FORMULÁRIO ABAIXO
Consultoria especializada em privacidade e segurança.
Preencha o formulário para falar com um especialista, agendar um contato ou uma reunião presencial.
Desenvolvemos soluções de proteção cibernética para médias e grandes empresas em todos os níveis de estrutura (com mais ou menos maturidade de cibersegurança) e capacidade de investimento disponível.
SIEM as a service com alertas 24×7.
Para empresas que necessitam de segurança robusta e unificada a um custo-benefício acessível. Solução integrada de SIEM operando com alarmes 24×7.
Atuamos no formato MSSP – Managed Security Services Provider com serviços gerenciados de segurança em pacotes personalizados e combináveis para garantir a continuidade do seu negócio e aumentar a maturidade de Cibersegurança da sua empresa.
Equipe Nível 1 dedicada com especialistas em segurança da informação observando e monitorando o seu ambiente 24×7 com triagem de eventos e alertas, aplicação de playbook e escalonamento para o atendimento nível 2.
Implantação, suporte, manutenção e gerenciamento de SIEM como serviço em nuvem própria ou on-premise, integrando as suas tecnologias de Firewall, DLP, EDR, AD, Antivírus e SOAR. Atuamos com os SIEMs Wazuh ou Splunk e o SOAR Vigilant MDR.
Implantação e operação de soluções MDR e EDR no formato MSS integrada à sua operação de SOC 24×7. Trabalhamos com os fabricantes CrowdStrike, Sentinel One e VIGILANT.
Serviço especializado de segurança ofensiva focado no mapeamento, correção e gerenciamento de vulnerabilidades e ameaças de forma automatizada e correlacionada aos logs e eventos do SIEM.
Serviços Gerenciados de soluções de cibersegurança como: FORTINET, CROWDSTRIKE, PALO ALTO, SENTINEL ONE E VIGILANT.
QUAIS TIPOS DE EMPRESAS PRECISAM SE PROTEGER?
Proteção da produção, das redes industriais e da continuidade da operação.
Monitoramento contínuo de transações, dados sensíveis e exigências regulatórias.
Segurança para sistemas, dados de clientes e operações do dia a dia.
Proteção de prontuários, sistemas clínicos e dados de pacientes.
Defesa de lojas, e-commerce, pagamentos e dados de consumidores.
Proteção de serviços ao cidadão e informações públicas críticas.
Segurança para plataformas de ensino, alunos e dados acadêmicos.
Realizamos um mapeamento completo do seu cenário de segurança e privacidade, avaliando processos, infraestrutura e tecnologias utilizadas pela sua empresa.
Implantamos as soluções de SIEM e SOAR na sua operação, utilizando nossa expertise com mais de 1000 regras e casos de uso já catalogados para integrar o SIEM às suas tecnologias de Cybersecurity.
Realizamos análises avançadas de segurança com a execução de testes de intrusão e scans de vulnerabilidades com objetivo de gerar inteligência ao SIEM e identificar os riscos da sua empresa.
Definimos um Plano Diretor de Segurança da Informação em conjunto com um programa de segurança, iniciando o monitoramento contínuo da sua estrutura e gestão de alertas e incidentes conforme o escopo contratado.
Cyber Security Operations Center com central de monitoramento 24x7x365, especialistas em cibersegurança.
Serviços de Ethical hacking realizados por Pentesters especializados. Pentest e Gestão de vulnerabilidades integrados à operação de SOC e correlacionados no SIEM.
Programa de compliance e privacidade de dados alinhado às melhores práticas de segurança da informação e em conformidade com a LGPD.
Implementação e fornecimento como serviço de solução de SIEM alinhado com o Framework do MITRE ATT&CK, as regras de negócio da sua operação e com mais de 1000 casos de uso da INFOPROTECT.
Managed Extended Detection and Response: Implantamos e gerenciamos de forma integrada e simultânea sua solução de detecção e resposta de incidentes de endpoints (EDR) e infraestrutura de rede física ou em nuvem.
Managed Security Services, ou Serviços Gerenciados de Segurança da Informação, é o suporte, manutenção e administração de soluções de cibersegurança 8×5, 14×6 ou 24×7 integrados à operação de SOC.
Os hackers não dormem e os ataques não param! Uma atuação rápida, inteligente e precisa é a diferença entre a continuidade ou falência do seu negócio. Veja as vantagens de ter uma proteção de segurança digital avançada e de baixo custo.
Atendemos empresas públicas e privadas de diversos setores, com grandes logos e cases no Brasil e América Latina.
A Evolução dos Centros de Operações de Segurança (SOC): Um pilar na defesa cibernética. Os Centros de Operações de Segurança (SOC) surgiram...
O SOC 2 concentra-se em cinco princípios: segurança,...
No interior de sistemas de cibersegurança está o Security Operations Center, ou SOC, uma ferramenta...